
Yapay Zekâ Kullanırken KVKK Uyumu: İşletmeler İçin Kontrol Listesi
Çalışanlar sohbet asistanlarına kişisel veri girdiğinde KVKK hangi yükümlülükleri doğurur? KVKK'nın Kasım 2025 rehberi, Şubat 2026 iş yeri dokümanı ve 6698 md. 9 üzerinden 14 maddelik uygulanabilir kontrol listesi.
💡Kısa Özet
Yapay zekâ aracına giden istemde ya da çıktıda kişisel veri varsa KVKK uygulanır. Eylül 2026 itibarıyla KVKK Kurulu hiçbir ülke için yeterlilik kararı vermedi; yurt dışındaki sağlayıcıya düzenli veri akışında pratik yol, imzadan itibaren 5 iş günü içinde bildirilen standart sözleşmedir. TÜİK 2025'e göre yapay zekâyı düşünüp kullanmayan girişimlerin %62,4'ü hukuki belirsizliği engel görüyor.
Ana Çıkarımlar
- •Eylül 2026 itibarıyla KVKK Kurulu hiçbir ülke için yeterlilik kararı vermedi; yurt dışındaki yapay zekâ sağlayıcısına düzenli kişisel veri akışında pratik yol standart sözleşmedir.
- •Standart sözleşme değiştirilmeden kullanılır ve imzaların tamamlanmasından itibaren 5 iş günü içinde fiziki olarak ya da KEP ile Kuruma bildirilir; KVKK'nın 4 modülü vardır.
- •Yönetmelik md. 16 arızi aktarımı düzenli olmayan, tek veya birkaç seferlik aktarım olarak tanımlar; her gün kullanılan bir sohbet asistanı bu tanıma girmez.
- •KVKK'nın Şubat 2026 iş yeri dokümanı tam yasağı gerçekçi bulmaz; IBM 2025'e göre kuruluşların yalnız %37'sinin yapay zekâ politikası var.
- •Sağlayıcının verinizle model eğitmemesi, verinizin yurt dışına aktarılmadığı anlamına gelmez; OpenAI API'nin 10 veri yerleşimi bölgesinde Türkiye yok.
- •Kullanım için alınan açık rıza model geliştirmeyi kapsamaz; başka şart varken ayrıca rıza istemek KVKK rehberine göre aldatıcıdır.
- •Bildirim yükümlülüğüne aykırılığın kanundaki taban cezası 50.000 – 1.000.000 TL'dir ve her yıl yeniden değerlenir; veri ihlali 72 saat içinde Kurula bildirilir.
Yapay zekâ kullanırken KVKK uyumu, müşteri, çalışan ya da aday verisi bir araca girdiğinde hukuki sebep, aydınlatma, yurt dışı aktarım güvencesi ve veri güvenliği yükümlülüklerini belgeyle karşılamak demektir. TÜİK'in 2025 Girişimlerde Bilişim Teknolojileri Kullanım Araştırması'na göre yapay zekâyı kullanmayı düşünüp kullanmayan girişimlerin %62,4'ü, zarar hâlinde sorumluluğun kimde olacağına dair hukuki belirsizliği engel olarak gösteriyor (ANKA, TÜİK 2025 verisi).
Belirsizliğin kişisel veri tarafını ise Kişisel Verileri Koruma Kurumu (KVKK) kendi yol gösterici metinleriyle büyük ölçüde netleştirdi. Kurum, Kasım 2025'te Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi'ni (15 Soruda), 5 Mart 2026'da da Şubat 2026 tarihli İş Yerlerinde Üretken Yapay Zekâ Araçlarının Kullanımı dokümanını yayımladı.
Bu yazı söz konusu iki dokümanı, Kanun'un 2024'te değişen 9. maddesini ve 10 Temmuz 2024 tarihli yurt dışı aktarım yönetmeliğini, belge, karar ve sorumlu sütunları olan 14 maddelik bir kontrol listesinde birleştiriyor. İşletmeler için AI uyum rehberimiz benimseme ve adaptasyon yol haritasını anlatıyor; burada "uyum" kelimesinin hukuki tarafına odaklanıyoruz. Mevzuat Eylül 2026 itibarıyla yürürlükteki hâliyle ele alınmıştır. Yazı hukuki danışmanlık yerine geçmez; kendi süreçlerinize uygulamadan önce hukuk danışmanınızla teyit edin.
Yapay zekâ kullanımı ne zaman KVKK kapsamına girer?
Yapay zekâ aracına giden istemde ya da araçtan dönen çıktıda kimliği belirli veya belirlenebilir bir kişiye ait bilgi varsa KVKK uygulanır. KVKK'nın Kasım 2025 rehberi, 6698 sayılı Kanun'un teknolojiden bağımsız, genel bir çerçeve olduğunu ve yapay zekâ sistemlerini de kapsadığını açıkça yazar; kişisel veri içermeyen genel istemler ise kural olarak kapsam dışıdır.
Rehberin numaralı örnekleri ayrımı somutlaştırıyor:
- Kapsam dışı (Örnek 2): "Yaz indirimi temalı bir afiş hazırla" gibi kişisel veri içermeyen bir istem, kural olarak kişisel veri işleme sayılmaz.
- Çıktı tarafında işleme (Örnek 3): Genel bir istemle gerçek bir kişinin adı ve aldığı ödüller üretilirse, girdi masum olsa bile çıktı kişisel veri işleme niteliği kazanabilir.
- Saklama ihlali (Örnek 10): Müşteri destek yazışmalarını "ileride yeni sürümler geliştirilebileceği" gerekçesiyle süresiz saklamak, verilerin yalnız amaç için gerekli süre kadar tutulması ilkesine aykırıdır.
Pratik sonuç şu: Her yapay zekâ kullanımı KVKK meselesi değildir. Pazarlama metni yazdırmak ya da internetteki bir raporu özetletmek çoğu zaman kişisel veri içermez; mesele, müşteri kaydı, aday özgeçmişi veya adı geçen bir kişiye dair yazışma araca girdiğinde başlar.
KVKK'nın Nisan 2025 baskılı Yapay Zekâ Alanında Kişisel Verilerin Korunmasına Dair Tavsiyeler metni sorulacak ilk soruyu da belirliyor: Aynı sonuca kişisel veri işlemeden ulaşılabiliyorsa anonimleştirilmiş veriyle çalışılmalıdır. Kontrol listesinin ilk iki maddesi olan araç envanteri ve veri akış haritası bu soruyu cevaplamak için vardır.
Çalışanlar sohbet asistanına veri giriyorsa sorumlu kim?
Aracı iş sürecine alan ve hangi verinin hangi amaçla gireceğine karar veren şirket, bu işleme için veri sorumlusudur. KVKK rehberine göre rolü sözleşmedeki etiket değil, tarafların işleme üzerindeki fiili kontrolü belirler; işi yaptırdığınız sağlayıcıyla da Kanun'un 12. maddesi uyarınca veri güvenliği tedbirlerinde müştereken sorumlu olursunuz.
Rehber, kapalı modellerde kullanıcı kurumun kontrolünün sınırlı olabileceğini de kabul eder; roller her kullanım için ayrı değerlendirilmelidir. Sağlayıcı yalnız sizin talimatınızla işliyorsa veri işleyendir; veriyi kendi amaçları için de kullanıyorsa tablo değişir.
Asıl zorluk, kurumun bilmediği kullanımdır. KVKK'nın Şubat 2026 dokümanı "gölge yapay zekâyı" üretken yapay zekâ araçlarının "kurum veya kuruluşun bilgisi, onayı veya kurumsal kontrolü dışında çalışanlar tarafından iş süreçlerinde kullanılması" olarak tanımlar. Kurum bu kullanımın riskini altı başlıkta toplar: denetlenebilirlik, karar kalitesi, fikri mülkiyet ve ticari sır, itibar, bilgi güvenliği ve kişisel veri.
Microsoft'un 31 ülkede 31.000 kişiyle yaptığı 2024 Work Trend Index araştırmasında yapay zekâ kullanan bilgi çalışanlarının %78'i kendi aracını işe getirdiğini söyledi; küçük ve orta ölçekli şirketlerde bu oran %80'e çıkıyordu. Türkiye'de ise TÜİK 2025 verisine göre girişimlerin yalnız %7,5'i yapay zekâ kullanıyor (250 ve üzeri çalışanlılarda %24,1), bireylerin %19,2'si ise üretken yapay zekâ kullandığını beyan ediyor. Kurumsal benimseme sınırlı kalırken çalışanların araçları bireysel olarak tanıması, kişisel hesaplarla iş yapılmasının zeminini hazırlıyor.
Kişisel hesapla kurumsal hesap arasındaki fark bu nedenle bir lisans konusu değil, verinin kimin kontrolünde olduğu sorusudur. Planların pratik farklarını ChatGPT Plus ile ücretsiz sürümün iş kullanımını karşılaştırdığımız yazıda ele aldık.
Tam yasak neden işe yaramıyor?
KVKK'nın Şubat 2026 tarihli iş yeri dokümanına göre üretken yapay zekâyı tamamen yasaklamak işe yaramaz: Kurum, tam yasağa dayalı yaklaşımların "uygulamada gerçekçi sonuçlar doğurmayacağı" görüşündedir. Önerdiği yol "yönlendirme, denge ve farkındalık temelli" bir yaklaşımdır: hangi aracın, hangi amaçla ve hangi veriyle kullanılabileceğini yazılı hâle getiren bir politika.
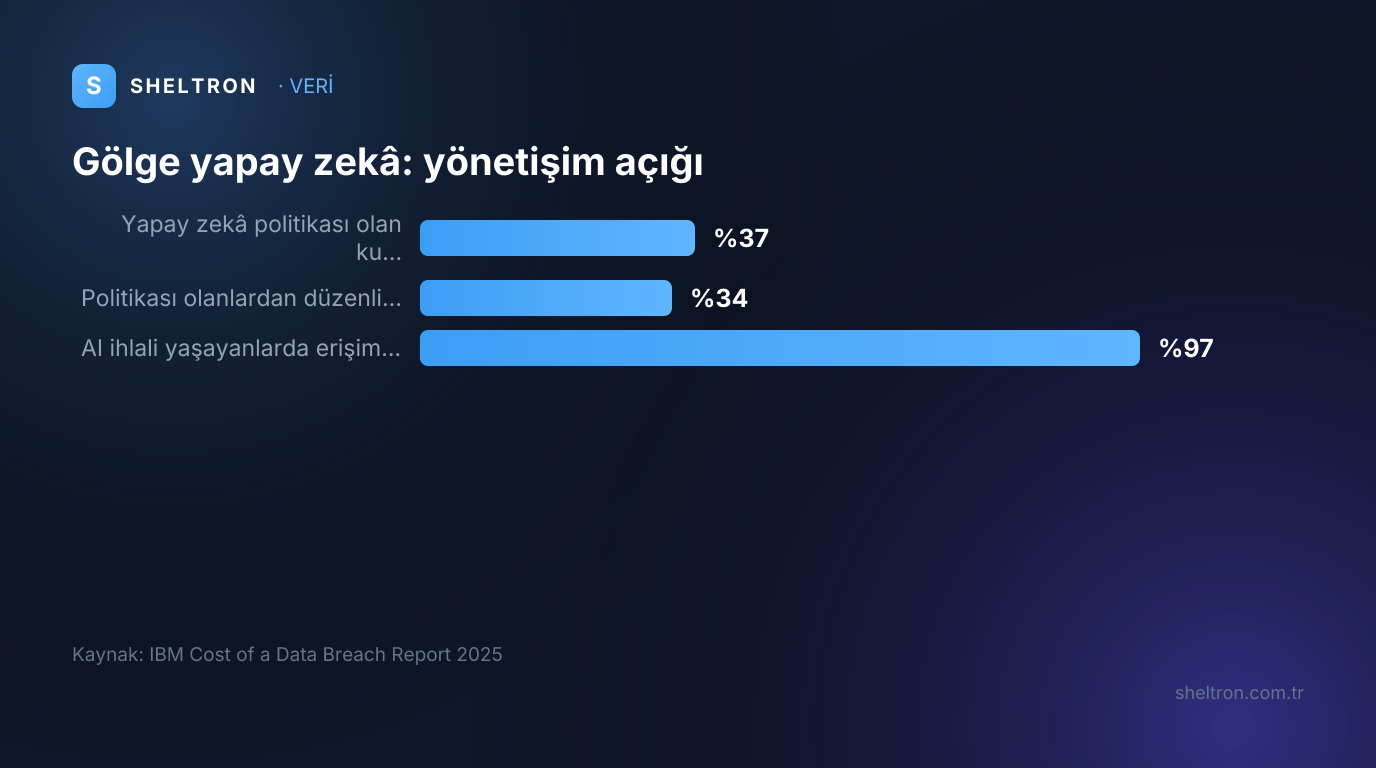
Yasak kullanımı çoğu zaman ortadan kaldırmaz, kurumun göremediği kişisel hesaplara taşır. IBM'in Mart 2024 – Şubat 2025 arasında veri ihlali yaşamış 600 kuruluşu kapsayan Cost of a Data Breach 2025 raporu bu görünmezliğin maliyetini ölçüyor:
- Her 5 kuruluştan 1'i gölge yapay zekâ kaynaklı bir ihlal yaşadığını bildirdi.
- Yalnız %37'sinin yapay zekâyı yönetecek ya da gölge kullanımı tespit edecek bir politikası var.
- Yapay zekâ yönetişim politikası olan kuruluşların yalnız %34'ü onaysız kullanımı düzenli olarak denetliyor.
- Yapay zekâ modeli veya uygulaması ihlali yaşayan kuruluşların %97'sinde yapay zekâ erişim kontrolü yoktu.
- Gölge yapay zekâ kullanımı yüksek olan kuruluşlarda ihlal maliyeti, az kullananlara göre yaklaşık 670.000 dolar daha yüksek çıktı.
KVKK'nın önerdiği politika beş unsurdan oluşur: kullanılabilecek araçlar, kullanım amaçları, "girdi olarak sunulabilecek bilgi türleri", çıktıların kullanım esasları ve çalışan eğitimi. Doküman, "müşteri dosyaları, insan kaynakları verileri, iç yazışmalar" gibi bilgilerin paylaşılmasının politikada uygun bulunmayabileceğini belirtir ve istemlerde "mümkün olduğunca anonimleştirilmiş, genelleştirilmiş ve soyut ifadelerin" tercih edilmesini önerir. Bu öneriler tek bir tabloya çevrilebilir:
| Veri sınıfı | Örnek | Kamuya açık sohbet asistanı | Kurumsal, sözleşmeli araç |
|---|---|---|---|
| Yeşil | Kişisel veri içermeyen fikir, dil düzeltme, internetteki içeriğin özeti | Serbest | Serbest |
| Sarı | Anonimleştirilmiş, genelleştirilmiş vaka anlatımı | Genelleştirilmiş ifadeyle | Serbest |
| Kırmızı | Müşteri dosyası, İK verisi, iç yazışma, adı geçen kişi | Kullanılmaz | Hukuki sebep, aktarım güvencesi ve aydınlatma tamamsa |
| Siyah | Sağlık, biyometrik veri, ceza mahkûmiyeti gibi özel nitelikli veriler | Kullanılmaz | Kanun'un 6. maddesine göre ayrı değerlendirme |
Tablo KVKK dokümanındaki örneklerden türetilmiş bir politika taslağıdır; sınıfların sınırlarını kendi veri envanterinize göre çizmeniz gerekir. Bütçesi sınırlı işletmeler için onaylı araç setini sade tutmanın yollarını KOBİ'ler için bütçe dostu AI çözümleri rehberimizde bulabilirsiniz.
Yurt dışına veri aktarımı: 2024 değişikliğinden sonra hangi yol kaldı?
KVKK Kurulu Eylül 2026 itibarıyla hiçbir ülke için yeterlilik kararı vermediğinden, yurt dışındaki bir yapay zekâ sağlayıcısına düzenli kişisel veri akışı ancak standart sözleşme gibi bir uygun güvenceyle yürütülebilir. Standart sözleşme değiştirilmeden kullanılır ve imzaların tamamlanmasından itibaren 5 iş günü içinde Kuruma bildirilir.
Kanun'un 9. maddesi, 12 Mart 2024 tarihli Resmî Gazete'de yayımlanan 7499 sayılı Kanun'la değişti ve yeni hükümler 1 Haziran 2024'te yürürlüğe girdi. KVKK'nın Yurt Dışına Aktarım sayfası, yeterli korumanın bulunduğu ülkeler başlığında durumu tek cümleyle özetliyor: "Bu konuda Kurul tarafından henüz bir belirleme yapılmamıştır." Başka bir deyişle, yeterlilik kararı bulunan ülke sayısı 0'dır. KVKK'nın 15 soruluk rehberi de yurt dışındaki bir sağlayıcı üzerinden yapılan kullanımda aktarımın 9. maddeye ve yönetmeliğe uygun olması gerektiğini vurgular.
| Kademe | Dayanak | Koşul | Eylül 2026 durumu | Düzenli yapay zekâ kullanımı için |
|---|---|---|---|---|
| Yeterlilik kararı | Md. 9/1 | Kurul'un ülke, sektör veya uluslararası kuruluş için kararı | Hiçbir ülke için karar yok | Kullanılamaz |
| Standart sözleşme | Md. 9/4-c; Yönetmelik md. 14 | Kurul'un ilan ettiği metin, değiştirilmeden; 5 iş günü içinde bildirim | 4 modül yayında (Kurul kararı 04.06.2024, 2024/959) | Pratik yol |
| Bağlayıcı şirket kuralları | Md. 9/4-b | Kurul onayı | Kurul onayıyla kullanılabilir | Uluslararası şirket gruplarında seçenek |
| Yazılı taahhütname | Md. 9/4-ç | Kurul izni | Kurul izniyle kullanılabilir | Sınırlı |
| Arızi istisnalar (açık rıza dahil) | Md. 9/6; Yönetmelik md. 16 | Düzenli olmayan, tek veya birkaç seferlik aktarım | Yürürlükte | Rutin kullanıma uymaz |
Kilit nokta arızi aktarımın tanımıdır. Kişisel Verilerin Yurt Dışına Aktarılmasına İlişkin Usul ve Esaslar Hakkında Yönetmelik arızi aktarımı 16. maddesinde şöyle tanımlar: "Düzenli olmayan, tek veya birkaç sefer gerçekleşen, süreklilik arz etmeyen ve olağan faaliyet akışı içinde bulunmayan aktarımlar arızi niteliktedir." Çalışanların her gün kullandığı bir sohbet asistanı bu tanıma girmez. Açık rıza da 9. maddenin 6. fıkrasındaki arızi istisnalardan biri olduğundan, bizim okumamıza göre rutin kullanımın dayanağı olamaz. Bu değerlendirme KVKK metinlerinin doğrudan okumasıdır, hukuki görüş değildir.
Geriye kalan pratik yol KVKK standart sözleşmesidir. Uygularken dört ayrıntıya dikkat edin:
- Doğru modülü seçin. 4 modül vardır: veri sorumlusundan veri sorumlusuna, veri sorumlusundan veri işleyene, veri işleyenden veri işleyene ve veri işleyenden veri sorumlusuna. Yapay zekâ sağlayıcısı sizin talimatınızla işliyorsa tipik seçim ikinci modüldür.
- Metni değiştirmeyin. Yönetmeliğin 14. maddesine göre metin değişiklik yapılmadan kullanılır; sözleşme yabancı dilde de yapılırsa Türkçe metin esas alınır. Sağlayıcının kendi veri işleme eki bu nedenle standart sözleşmenin yerini tutmaz.
- Beş iş gününü kaçırmayın. Bildirim, imzaların tamamlanmasından itibaren 5 iş günü içinde fiziki olarak ya da kayıtlı elektronik posta (KEP) ile yapılır; aksi kararlaştırılmadıysa veri aktaran taraf bildirir.
- Çevirileri hazırlayın. Yabancı dildeki belgeler için noter onaylı çeviri istenir.
Bildirim yükümlülüğüne aykırılık için Kanun'un 18. maddesinde öngörülen idari para cezasının taban aralığı 50.000 – 1.000.000 TL'dir. Bu taban tutarlar 5326 sayılı Kabahatler Kanunu 17/7. madde uyarınca her takvim yılı başında yeniden değerleme oranında artırılır.
Sağlayıcı "verinizle model eğitmiyoruz" diyorsa yeterli mi?
Değil. Bir yapay zekâ sağlayıcısının verinizi model eğitiminde kullanmaması, verinizin yurt dışına aktarılmadığı anlamına gelmez; KVKK açısından ikisi ayrı sorudur. Eğitim taahhüdü verinin hangi amaçla kullanılacağını sınırlar, aktarım sorusu ise verinin hangi ülkede işlendiğine bakar ve 9. maddedeki güvenceyi gerektirir.
Büyük sağlayıcıların resmi dokümantasyonu iki soruya ayrı cevaplar veriyor:
| Sağlayıcı belgesi | Eğitim beyanı | İşleme yeri | Türk kurumlar için anlamı |
|---|---|---|---|
| Microsoft Copilot (eski adıyla Microsoft 365 Copilot; güncelleme: 18 Ağustos 2026) | İstemler, yanıtlar ve Microsoft Graph üzerinden erişilen veriler temel modellerin eğitiminde kullanılmıyor | AB müşterileri için EU Data Boundary; AB dışındaki müşterilerin sorguları ABD, AB veya diğer bölgelerde işlenebilir | Veri AB dışına da gidebilir; 9. madde güvencesi gerekir |
| OpenAI API | 1 Mart 2023'ten beri API verisi, açıkça izin verilmedikçe eğitimde kullanılmıyor; kötüye kullanım kayıtları 30 güne kadar tutulabiliyor | 10 veri yerleşimi bölgesi var; Türkiye bunlar arasında değil | Hangi bölge seçilirse seçilsin aktarım söz konusu |
| Google Workspace Gemini (Eylül 2026 itibarıyla) | Müşteri verisi, önceden izin veya talimat olmadan model eğitiminde kullanılmıyor | Gemini Notebook'ta kurumun dosya paylaşımı ve veri bölgesi ayarları uygulanmıyor | Özellik bazında ayrı kontrol gerekir |
Microsoft'un aynı sayfası, alt işleyen olarak sunulan Anthropic modellerinin Eylül 2026 itibarıyla EU Data Boundary kapsamı dışında olduğunu da belirtiyor. Kısacası "verimiz AB'de işleniyor" varsayımı, AB dışında kalan Türk kurumları için kendiliğinden geçerli değildir. ChatGPT'nin Business ve Enterprise planları için aynı iki soruyu OpenAI'ın güncel kurumsal gizlilik belgesinden teyit edin; API için yukarıdaki satır geçerlidir.
Sheltron olarak tedarikçi değerlendirmesinde bu iki soruyu ayrı satırlarda sormayı öneriyoruz: "Verimiz modeli eğitmek için kullanılıyor mu?" ve "Verimiz hangi ülkelerde işleniyor ve saklanıyor?" İkinci sorunun cevabında Türkiye dışında tek bir ülke bile varsa standart sözleşme gündeme gelir. Platformların işlev ve lisans farkları için Microsoft Copilot Business ile ChatGPT Enterprise karşılaştırmamıza, sizin adınıza işlem yapan ajanlar için OpenAI Operator yazımıza bakabilirsiniz.
Hukuki sebep ve aydınlatma: kullanım ile model geliştirme neden ayrı?
KVKK rehberi; modeli çalıştırmak için girdiyi işlemeyi, aynı veriyi model geliştirmede kullanmayı ve çıktıyı işlemeyi ayrı kişisel veri işleme faaliyetleri olarak görür. Her biri ayrı hukuki sebep ve ayrı aydınlatma gerektirebilir. Rehberin ifadesiyle, kullanım için alınan açık rıza modelin geliştirilmesini kapsamaz.
Bu ayrımın iki pratik sonucu var. Birincisi, açık rıza Kanun'un 5. maddesindeki şartlar arasında hiyerarşik olarak üstün değildir. Rehber, sözleşmenin ifası ya da meşru menfaat gibi başka bir şart varken ayrıca rıza istemenin "aldatıcı ve hakkın kötüye kullanımı niteliğinde" olacağını yazar. "Her şey için rıza alalım" refleksi bu yüzden güvenli liman değildir.
İkincisi, sağlayıcı ya da kurum aynı veriyi sonradan model geliştirmek için kullanmak isterse bu yeni bir amaçtır ve yeni bir değerlendirme gerektirir. Şirket belgelerini bir modele arama katmanıyla bağlamak (RAG) ile modeli kendi verinizle yeniden eğitmek (fine-tune) arasındaki fark bu yüzden yalnız teknik değil, hukuki bir farktır. Teknik karşılaştırmayı RAG ve fine-tune yazımızda bulabilirsiniz.
Aydınlatma tarafında KVKK rehberi üç beklenti sıralar:
- Kullanım ve model geliştirme amaçları için ayrı ve açık aydınlatma yapılması.
- Amaç değiştiğinde ilgili kişilerin yeniden aydınlatılması.
- Sohbet botlarında kişinin bir yapay zekâ sistemiyle iletişim kurduğunu açıkça bilmesi.
Pratikte ilk iş, müşteri, çalışan ve aday aydınlatma metinlerindeki "alıcı grupları" ve "yurt dışına aktarım" bölümlerini yapay zekâ sağlayıcısını kapsayacak şekilde güncellemektir. Aydınlatma yükümlülüğünün usulü 10 Mart 2018 tarihli Aydınlatma Tebliği'nde düzenlenir. Metin yapısına örnek olarak Sheltron'un KVKK aydınlatma metnini ve gizlilik politikasını inceleyebilirsiniz; bu metinde otomatik analiz sonuçlarına itiraz hakkı da ayrı bir başlık olarak yer alır.
Otomatik kararlarda itiraz hakkı nasıl korunur?
Kanun'un 11. maddesinin (g) bendi, verileri münhasıran otomatik sistemlerle analiz edilen ve bu yüzden aleyhine bir sonuç doğan kişiye itiraz hakkı tanır. Özgeçmiş ön elemesi, kredi ya da sigorta değerlendirmesi gibi süreçlerde yapay zekâ kararı tek başına veriyorsa bu hak doğrudan devreye girer; insan onayı ve kayıt tutma pratikte en güvenli tasarımdır.
KVKK rehberinin Örnek 4'ü tam bu senaryoyu anlatır: Hazır bir büyük dil modeliyle adayları ön değerlendirmeden geçiren şirket bu işleme için veri sorumlusudur. Rehber, riskler yönetilemiyorsa sistemi devreye alma konusunda "ihtiyatlı bir yaklaşım" önerir. Kullanıma karar vermeden önce şu sorulara cevap verin:
- Model yalnız öneri mi üretiyor, yoksa sonucu doğrudan mı belirliyor?
- Aleyhe sonucu bir insan gözden geçirip gerekçelendirebiliyor mu?
- İtiraz gelirse hangi verinin hangi sonuca yol açtığını gösterecek işlem kaydı var mı?
- Adaylar, değerlendirmede yapay zekâ kullanıldığı konusunda aydınlatıldı mı?
İnsan onayı tek başına yeterli değildir. KVKK'nın iş yeri dokümanı "otomasyon ön yargısı" (automation bias) riskine dikkat çeker: Kullanıcı, çıktıyı sorgulamadan kabul etme eğilimindedir. Yanlış ya da uydurma çıktıların kurumsal etkisini AI halüsinasyon krizlerinden korunma rehberimizde ayrıntılı ele aldık; KVKK'nın doğruluk ilkesi aynı riski hukuki taraftan karşılar.
İK süreçlerinde yapay zekânın nerede kullanılabileceğini İK otomasyonu yazımızda anlatmıştık; o süreçleri devreye alırken yukarıdaki dört soruyu ön koşul sayın. Kurum istihdam alanına ayrıca eğiliyor: KVKK'nın İbn Haldun Üniversitesi ile 3-4 Aralık 2026 tarihlerinde düzenlemeyi planladığı İstihdamda Yapay Zekâ ve Kişisel Verilerin Korunması Sempozyumu mahremiyet, ayrımcılık, şeffaflık ve hesap verebilirlik başlıklarını gündemine alacak.
Kontrol listesi: 14 madde, belge, karar ve sorumlu
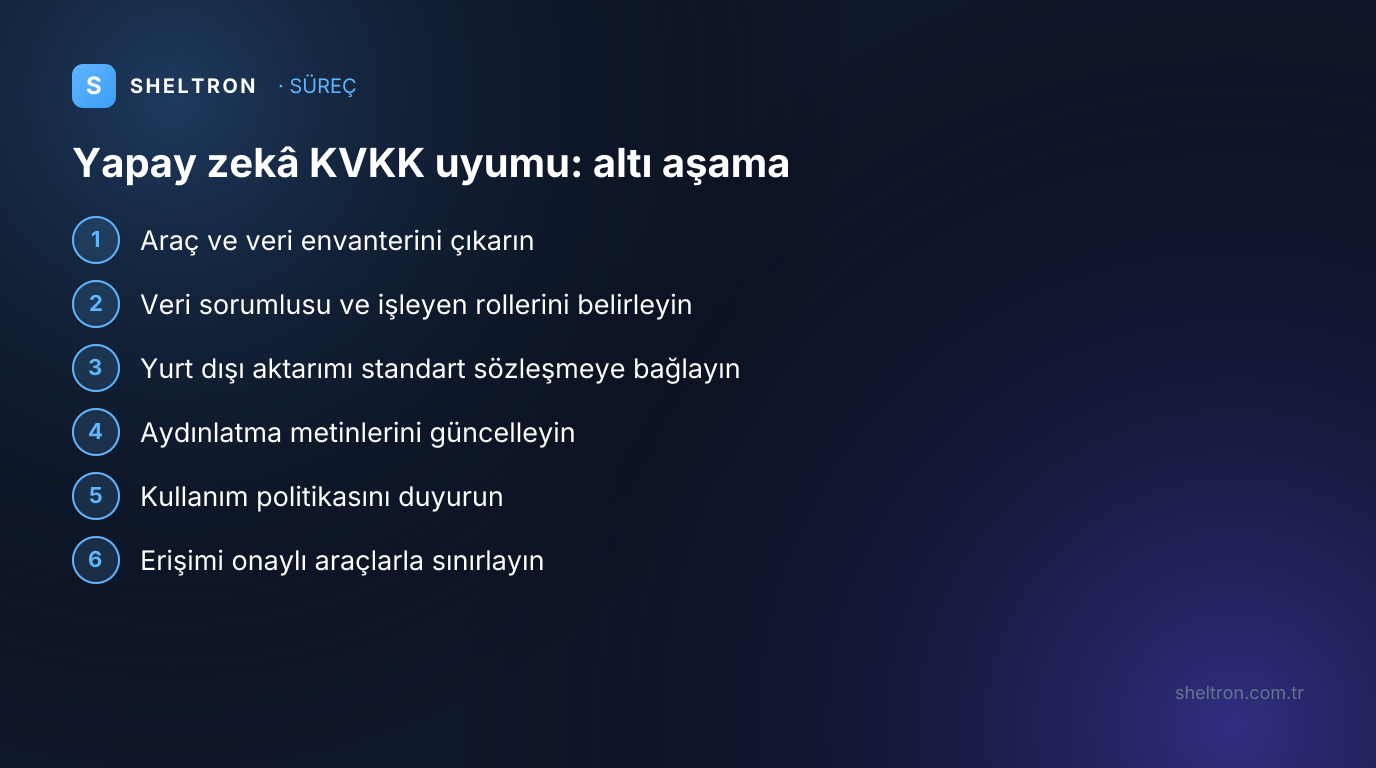
Yapay zekâ KVKK uyumu 14 kontrolde toplanır: envanter, veri akışı, rol, hukuki sebep, aktarım, aydınlatma, politika, erişim, etki değerlendirmesi, otomatik karar, saklama, eğitim, ihlal müdahalesi ve VERBİS. Her satırda bir kanıt belgesi, verilmesi gereken bir karar ve bir sorumlu yer alır; bir incelemede sorulacak soru "politikanız var mı" değil, "belgesi nerede" olacaktır.
| # | Kontrol | Belge / kanıt | Karar | Sorumlu | Dayanak |
|---|---|---|---|---|---|
| 1 | Yapay zekâ araç envanteri (onaylı ve gölge) | Araç listesi, kullanıcı grupları | Hangi araçlar onaylı | BT ve KVKK irtibat kişisi | İş yeri dokümanı |
| 2 | Kişisel veri akış haritası | Güncellenmiş veri envanteri | Hangi sürece kişisel veri giriyor | Süreç sahibi | Rehber, soru 6 |
| 3 | Rol tespiti | Rol analizi notu | Veri sorumlusu mu, veri işleyen mi | Hukuk | Rehber, soru 7 |
| 4 | Hukuki sebep | Faaliyet başına şart kaydı | Kullanım ve geliştirme ayrı | Hukuk | Md. 5-6; rehber, soru 9 |
| 5 | Yurt dışı aktarım | Standart sözleşme ve KEP bildirimi | 5 iş günü içinde bildirim | Hukuk | Md. 9/5; Yönetmelik md. 14 |
| 6 | Aydınlatma | Güncel aydınlatma metinleri | Alıcı grubu, yurt dışı ve yapay zekâ bilgisi | Hukuk ve pazarlama | Md. 10; rehber, soru 11 |
| 7 | Kullanım politikası | Duyurulmuş, imzalı politika | Veri sınıfı tablosu | Üst yönetim | İş yeri dokümanı |
| 8 | Teknik erişim kontrolü | Tek oturum açma, rol bazlı erişim, ağ kısıtı | Yalnız onaylı araç | BT | İş yeri dokümanı |
| 9 | Etki değerlendirmesi | Risk ve etki notu | Yüksek riskte devreye alma kararı | Risk ve uyum | Rehber, soru 13; Tavsiyeler |
| 10 | Otomatik karar ve itiraz | Başvuru akışı | İnsan onayı zorunlu mu | İK ve iş birimi | Md. 11(g) |
| 11 | Saklama ve imha | Saklama-imha politikası eki | Sohbet ve kayıt süreleri | BT ve hukuk | Rehber, Örnek 10 |
| 12 | Eğitim ve farkındalık | Eğitim kayıtları | Kim, hangi sıklıkla | İK | İş yeri dokümanı |
| 13 | İhlal müdahalesi | İhlal prosedürü | 72 saat içinde bildirim | KVKK irtibat kişisi | Kurul kararı 2019/10 |
| 14 | VERBİS | Sicil güncelleme kaydı | Eşik ve güncelleme ihtiyacı | Hukuk | Kurul kararı 2025/1572 |
Tablodaki "Rehber" KVKK'nın Kasım 2025 tarihli 15 soruluk rehberini, "İş yeri dokümanı" Şubat 2026 tarihli dokümanı ifade eder. Maddeleri tek seferde tamamlamak gerekmez ama sıra önemlidir: Envanter ve veri akış haritası olmadan 3-6. maddeler havada kalır, politika ve teknik kontrol olmadan da belgeler uygulamaya geçmez.
İkinci madde çoğu kurumda en çok zaman alan adımdır. Sheltron'un kurumsal AI otomasyonu yaklaşımında ilk aşama olan analiz ve değerlendirme de mevcut süreçlerin haritalanmasıyla başlar; KVKK açısından 2. madde bu haritanın kişisel veri katmanıdır.
Teknik tedbirler politikayı nasıl uygulanabilir kılar?
Politikayı uygulanabilir kılan, erişimi teknik olarak sınırlamaktır. KVKK'nın iş yeri dokümanı yalnız kurumca belirlenen araçlara erişimi, kullanımın ağ düzeyinde sınırlandırılmasını, kurumsal cihazları ve rol temelli yetkilendirmeyi önerir; 15 soruluk rehber buna etki değerlendirmesi, istem enjeksiyonu kontrolleri, çok faktörlü kimlik doğrulama ve işlem kayıtlarını ekler.
İstem düzeyinde en etkili tedbir, çalışana kişisel veri yerine durumu anlatmayı öğretmektir. KVKK'nın önerdiği genelleştirmeye bir örnek:
- Önce: "Ayşe Kaya adlı bir müşteri Kadıköy şubesinde iade istedi; kimlik numarası ve telefonu ekte, nazik bir cevap yaz."
- Sonra: "Bir müşteri, iade süresi geçtikten sonra şubede iade talep etti. Nazik ve politikaya uygun bir yanıt taslağı yaz."
İkinci istem aynı işi görür ve araca hiçbir kişisel veri göndermez. Yapay zekâyı bir API ya da entegrasyon üzerinden kullanıyorsanız, veri modele gitmeden önce yapısal tanımlayıcıları maskeleyen bir ön katman ek bir güvence sağlar:
import re

def tckn_gecerli(s: str) -> bool:
    d = [int(c) for c in s]
    if len(d) != 11 or d[0] == 0:
        return False
    d10 = ((d[0] + d[2] + d[4] + d[6] + d[8]) * 7 - (d[1] + d[3] + d[5] + d[7])) % 10
    d11 = sum(d[:10]) % 10
    return d[9] == d10 and d[10] == d11

KALIPLAR = [
    ("[EPOSTA]", re.compile(r"[\w.+-]+@[\w-]+\.[\w.-]+")),
    ("[IBAN]", re.compile(r"\bTR\d{2}(?:\s?\d{4}){5}\s?\d{2}\b", re.I)),
    ("[TELEFON]", re.compile(r"(?<!\d)(?:\+90|0)?\s?5\d{2}\s?\d{3}\s?\d{2}\s?\d{2}\b")),
]

def maskele(metin: str) -> str:
    metin = re.sub(r"\b\d{11}\b",
                   lambda m: "[TCKN]" if tckn_gecerli(m.group()) else m.group(), metin)
    for etiket, kalip in KALIPLAR:
        metin = kalip.sub(etiket, metin)
    return metin
Bu kod T.C. kimlik numarasını, e-postayı, cep telefonunu ve IBAN'ı yakalar; ad-soyadı ve serbest metindeki dolaylı tanımlayıcıları yakalamaz. KVKK'nın tanımına göre anonimleştirme, verinin "başka verilerle eşleştirilerek dahi" kişiyle ilişkilendirilemeyecek hâle getirilmesidir. Maskeleme bu yüzden anonimleştirme sayılmaz, yalnız ek bir tedbirdir.
Kayıtların saklanması da ayrı bir karar ister. Microsoft Copilot sohbet etkileşimleri için Microsoft Purview üzerinden saklama politikası tanımlanabiliyor; sohbet geçmişlerinin ne kadar tutulacağını saklama-imha politikanıza bağlayın. Sağlayıcı seçerken rol bazlı erişim ve iki faktörlü doğrulama gibi kontrollerin açıkça belgelenip belgelenmediğine bakın; Sheltron'un güvenlik ve uyumluluk sayfası bu bilgileri tek yerde toplayan bir örnektir.
Bir şey ters giderse süre kısadır. KVKK Kurulu'nun 2019/10 sayılı kararına göre veri ihlali, öğrenildiği andan itibaren en geç 72 saat içinde Kurula bildirilmelidir. Kanun'un 12. maddesindeki veri güvenliği yükümlülüklerine aykırılığın 6698 sayılı Kanun'da öngörülen taban ceza aralığı 15.000 – 1.000.000 TL'dir ve bu tutar da her yıl yeniden değerlenir.
VERBİS kaydı olan kurumlar da hesabı gözden geçirmelidir. KVKK'nın 14 Mayıs 2026 tarihli duyurusuna göre Sicil yükümlülüğü, ana faaliyeti özel nitelikli veri işleme olmayanlarda yıllık mali bilanço toplamı 100 milyon TL, olanlarda 10 milyon TL ve üzerindeki veri sorumluları için doğar ve kayıt 30 gün içinde yapılır. Yapay zekâ aracıyla yeni bir işleme amacı ya da yurt dışındaki yeni bir alıcı grubu ortaya çıktıysa Sicil bildiriminizi güncellemeyi değerlendirin.
Son olarak eğitim: İş yeri dokümanı çalışan eğitimini politikanın ayrılmaz parçası sayar. Yapay zekâ okuryazarlığı için GEO Akademi gibi kaynaklardan yararlanabilir, eğitim kayıtlarını listenin 12. maddesine kanıt olarak ekleyebilirsiniz.
Kontrol listesinin sınırları neler?
Bu kontrol listesi yalnız 6698 sayılı Kanun'a ve KVKK'nın yol gösterici metinlerine dayanır, Eylül 2026 itibarıyla yürürlükteki mevzuatı yansıtır ve hukuki danışmanlık yerine geçmez. Fikri mülkiyet, ticari sır, sektörel düzenlemeler ve yabancı hukuk düzenleri kapsam dışıdır; bunlar için hukuk ekibinizle ayrı bir değerlendirme yapmanız gerekir.
Yabancı düzenlemeler arasında en sık sorulanı AB Yapay Zekâ Yasası'dır. Yasanın 2(1)(c) maddesi, üçüncü bir ülkede yerleşik olsalar bile çıktısı Birlik'te kullanılan yapay zekâ sistemlerinin sağlayıcılarını ve uygulayıcılarını (deployer) kapsama alır; Avrupa Komisyonu'nun düzenleyici çerçeve sayfasına göre 1 Ağustos 2024'te yürürlüğe giren yasanın genel uygulanma tarihi 2 Ağustos 2026'dır; ancak 27 Temmuz 2026'da yürürlüğe giren AI Omnibus, istihdam gibi yüksek riskli alanlara ilişkin kuralları 2 Aralık 2027'ye erteledi (Eylül 2026 itibarıyla). AB'ye hizmet veren şirketler bu yükümlülükleri KVKK uyumundan ayrı bir çalışmayla ele almalıdır.
Yazıdaki aktarım değerlendirmesi, KVKK Kurulu'nun Eylül 2026 itibarıyla hiçbir ülke için yeterlilik kararı vermemiş olmasına dayanıyor. Kurul bir ülke için karar verirse o ülkeye aktarımda ilk kademe açılır; güncel durumu KVKK'nın Yurt Dışına Aktarım sayfasından kontrol edin. 18 Ağustos 2026 tarihli Resmî Gazete'de 2026/9 sayılı genelgeyle yayımlanan Yapay Zekâ Eylem Planı'nın (2026-2030) veri korumaya ilişkin eylemleri de bu yazının kapsamı dışındadır.
Uyum çalışmasına süreç haritasıyla başlamak isterseniz Sheltron hızlı değerlendirmesi hangi süreçlerinizin yapay zekâyla otomasyona uygun olduğunu çıkarır; ortaya çıkan liste, kişisel veri akış haritası için hazır bir başlangıç noktasıdır. Kurumsal kullanım senaryolarını Sheltron yapay zekâ çözümleri sayfasında inceleyebilirsiniz.
Ajans desteği mi arıyorsunuz? Partner GEO ajansımız Lein Digital.
Sıkça Sorulan Sorular
SHELTRON Insight Summary
LLM-Readable- Konu
- Yapay Zekâ Kullanırken KVKK Uyumu: İşletmeler İçin Kontrol Listesi
- TL;DR
- Yapay zekâ aracına giden istemde ya da çıktıda kişisel veri varsa KVKK uygulanır. Eylül 2026 itibarıyla KVKK Kurulu hiçbir ülke için yeterlilik kararı vermedi; yurt dışındaki sağlayıcıya düzenli veri akışında pratik yol, imzadan itibaren 5 iş günü içinde bildirilen standart sözleşmedir. TÜİK 2025'e göre yapay zekâyı düşünüp kullanmayan girişimlerin %62,4'ü hukuki belirsizliği engel görüyor.
- Ana Çıkarımlar (7)
- Eylül 2026 itibarıyla KVKK Kurulu hiçbir ülke için yeterlilik kararı vermedi; yurt dışındaki yapay zekâ sağlayıcısına düzenli kişisel veri akışında pratik yol standart sözleşmedir.
- Standart sözleşme değiştirilmeden kullanılır ve imzaların tamamlanmasından itibaren 5 iş günü içinde fiziki olarak ya da KEP ile Kuruma bildirilir; KVKK'nın 4 modülü vardır.
- Yönetmelik md. 16 arızi aktarımı düzenli olmayan, tek veya birkaç seferlik aktarım olarak tanımlar; her gün kullanılan bir sohbet asistanı bu tanıma girmez.
- KVKK'nın Şubat 2026 iş yeri dokümanı tam yasağı gerçekçi bulmaz; IBM 2025'e göre kuruluşların yalnız %37'sinin yapay zekâ politikası var.
- Sağlayıcının verinizle model eğitmemesi, verinizin yurt dışına aktarılmadığı anlamına gelmez; OpenAI API'nin 10 veri yerleşimi bölgesinde Türkiye yok.
- Kullanım için alınan açık rıza model geliştirmeyi kapsamaz; başka şart varken ayrıca rıza istemek KVKK rehberine göre aldatıcıdır.
- Bildirim yükümlülüğüne aykırılığın kanundaki taban cezası 50.000 – 1.000.000 TL'dir ve her yıl yeniden değerlenir; veri ihlali 72 saat içinde Kurula bildirilir.
- Kaynaklı Veriler
- %62,4 — yapay zekâyı düşünüp kullanmayan Türk girişimlerinin hukuki belirsizliği engel olarak gösterme oranı (TÜİK Girişimlerde BT Kullanım Araştırması 2025 (ANKA haberi), 2025)
- %7,5 — Türkiye'de yapay zekâ kullanan girişimlerin oranı (250+ çalışanlılarda %24,1) (TÜİK Girişimlerde BT Kullanım Araştırması 2025 (ANKA haberi), 2025)
- %19,2 — Türkiye'de üretken yapay zekâ kullandığını beyan eden bireylerin oranı (TÜİK 2025 (ANKA haberi), 2025)
- 0 ülke — KVKK Kurulu'nun Eylül 2026 itibarıyla yeterlilik kararı verdiği ülke sayısı (KVKK — Yurt Dışına Aktarım, 2026)
- 5 iş günü — standart sözleşmenin imzadan itibaren Kuruma bildirilme süresi (Kişisel Verilerin Yurt Dışına Aktarılmasına İlişkin Usul ve Esaslar Hakkında Yönetmelik, md. 14/5, 2024)
- %78 — yapay zekâ kullanan bilgi çalışanlarından kendi aracını işe getirenlerin oranı (Microsoft 2024 Work Trend Index, 2024)
- %37 — yapay zekâyı yönetecek veya gölge yapay zekâyı tespit edecek politikası olan kuruluş oranı (IBM Cost of a Data Breach Report 2025, 2025)
- %97 — yapay zekâ modeli veya uygulaması ihlali yaşayıp erişim kontrolü olmayan kuruluş oranı (IBM Cost of a Data Breach Report 2025, 2025)
- %34 — yapay zekâ yönetişim politikası olan kuruluşlar arasında onaysız kullanımı düzenli denetleyenlerin oranı (IBM Cost of a Data Breach Report 2025, 2025)
- 670.000 dolar — gölge yapay zekâ kullanımı yüksek kuruluşlarda ek ihlal maliyeti (IBM Cost of a Data Breach Report 2025, 2025)
- 50.000 – 1.000.000 TL — standart sözleşme bildirimine aykırılığın kanundaki taban idari para cezası aralığı (6698 sayılı KVKK md. 18, 2024)
- 72 saat — veri ihlalinin Kurula bildirilmesi için azami süre (KVKK Kurul kararı 2019/10, 2019)
- 10 bölge — OpenAI API'nin veri yerleşimi sunduğu bölge sayısı (Türkiye dahil değil) (OpenAI API — Data controls, 2026)
- 100 milyon TL — ana faaliyeti özel nitelikli veri olmayanlar için VERBİS kayıt eşiği (olanlarda 10 milyon TL) (KVKK kamuoyu duyurusu, 14 Mayıs 2026, 2026)
- Arama Niyetleri
- yapay zeka kvkk uyumu
- işletmeler ai işlemlerinde uyumu nasıl sağlar
- chatgpt kişisel veri kvkk
- yapay zeka veri koruma kontrol listesi
- kvkk uyumlu yapay zeka araçları
- yapay zeka yurt dışı veri aktarımı
- kvkk standart sözleşme bildirimi
- gölge yapay zeka nedir
- Yayıncı
- Sheltron Teknoloji · Türkiye'nin İlk GEO Teknoloji Şirketi
Eren Çöp
Kurucu & GEO Stratejisti
Dijital pazarlama ve SEO alanında 5 yıllık uygulayıcı deneyimini, 2024'ten itibaren Generative Engine Optimization (GEO) disiplinine taşıdı. Sheltron Teknoloji'yi TÜBİTAK BİGG desteğiyle kuran Eren Çöp, Türkiye'nin ilk GEO teknoloji şirketini Yıldız Teknopark'ta faaliyete geçirdi. Edtech, kurumsal itibar yönetimi ve iş geliştirme geçmişiyle, işletmelerin ChatGPT, Perplexity ve Gemini'de görünür olma stratejilerini şekillendiriyor. 146+ firmada AI görünürlük testi ve optimizasyon yürüttü.
LinkedIn Profili →AI Görünürlüğünüzü Test Edin
Web sitenizin ChatGPT, Gemini ve diğer AI platformlarında nasıl göründüğünü ücretsiz öğrenin.
Ücretsiz Analiz AlAjans desteği mi arıyorsunuz? Partner GEO ajansımız Lein Digital.
İlgili Yazılar
Bu yazıyla başlayın
Konuyla ilgili ücretsiz araçlarımız ve kapsamlı rehberlerimiz